İnsan Kaynakları ve Kurumsal Kimlik Platformu
Ortak Giriş Merkezi — Genel Tanıtım
İnsan Kaynakları ve Kurumsal Kimlik Platformu
1. Bu sistem nedir?
Ortak Giriş Merkezi, şirketin personel bilgilerini tek bir yerde toplayan ve aynı
zamanda tüm kurumsal yazılımlara tek şifreyle girişi sağlayan web tabanlı bir platformdur.
İki temel işi vardır:
1. İnsan Kaynakları veri merkezi. Kimden, hangi bilgi, nerede duruyor sorusunun tek cevabı.
Personelin özlük bilgisi, dokümanı, zimmeti, sertifikası, organizasyondaki yeri — hepsi burada.
2. Ortak giriş kapısı (SSO). Personel bu sisteme bir kez giriş yapar; yetkili olduğu diğer
şirket uygulamalarına tekrar şifre girmeden geçer. Yeni bir uygulama devreye alındığında
kullanıcı listesi yeniden oluşturulmaz — sistem kişiyi, departmanını ve yöneticisini
o uygulamaya kendisi bildirir.
2. Neden bu sisteme ihtiyaç duyuldu?
| Önceki durum | Sistemle gelen |
| Personel bilgisi Excel'lerde, klasörlerde, farklı kişilerde dağınık | Tek kaynak, tek doğru veri |
| Her uygulamanın kendi kullanıcı listesi ve şifresi | Tek hesap, tek şifre, tek çıkış |
| Kim neyi ne zaman değiştirdi belirsiz | Her değişikliğin kaydı tutulur |
| Maaş / kimlik gibi bilgileri kimin gördüğü kontrolsüz | Alan bazında yetki denetimi |
| Zimmetli malzeme takibi elle | Otomatik takip; zimmeti dönmeyen personel çıkışı engellenir |
| Dokümanlar yerel diskte | Merkezi arşiv + buluta otomatik yedekleme |
3. Kimler kullanır?
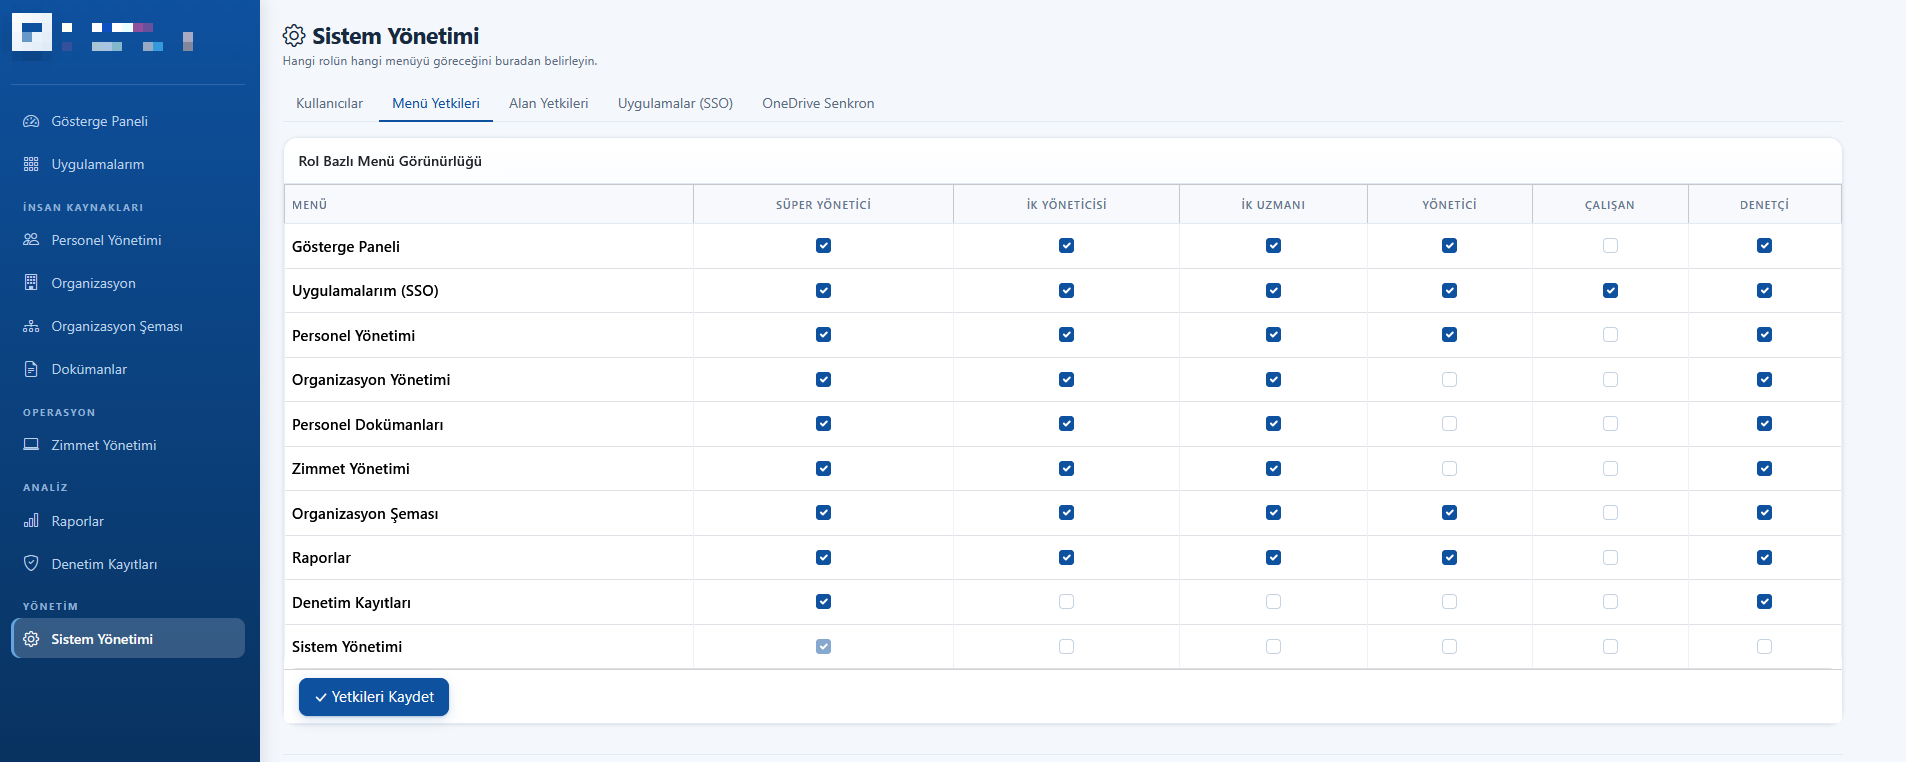
Sistemde altı farklı kullanıcı tipi vardır ve herkes yalnızca kendi işini ilgilendiren
ekranları ve bilgileri görür :
- Sistem Yöneticisi — her şeye erişir, yetkileri ve uygulama tanımlarını yönetir.
- İK Yöneticisi — personel, organizasyon, doküman ve mali bilgiler dahil tüm İK süreçleri.
- İK Uzmanı — günlük İK işleri; mali bilgileri görmez.
- Yönetici (Amir) — yalnızca kendi ekibini (astlarını) görür.
- Çalışan — yalnızca kendi bilgilerini görür.
- Denetçi — bilgileri görüntüler, değiştiremez; denetim kayıtlarına erişir.
Bu ayrım ekranı gizlemekle kalmaz; bir kullanıcı yetkisi olmayan bir kaydın adresini
doğrudan bilse dahi sistem erişimi reddeder.
4. Sistem ne yapar? (Modüller)
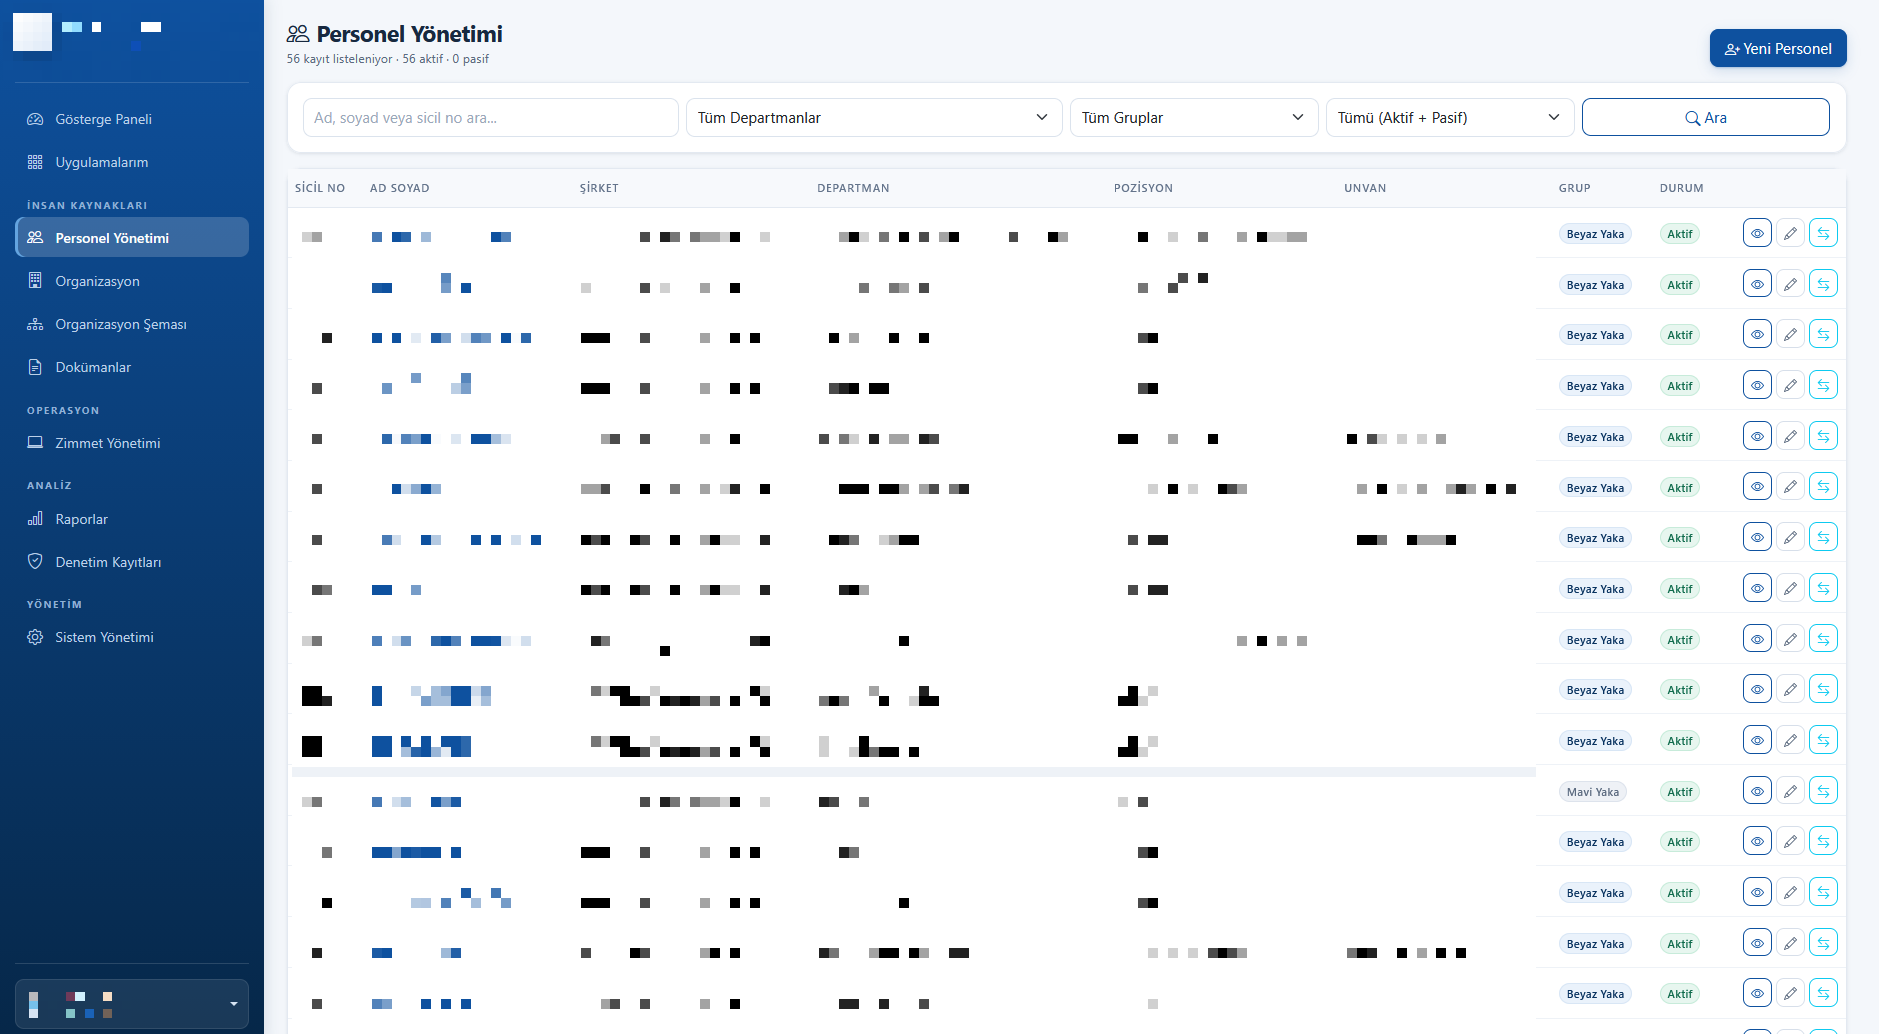
Personel Yönetimi
Kimlik, iletişim, istihdam, mali bilgiler, aile, eğitim, yabancı dil ve sertifika bilgileri
tek kartta toplanır. Personel kartında fotoğraf, durum ve yaka (beyaz/mavi) rozeti, sicil no,
pozisyon, departman, işe giriş tarihi ve otomatik hesaplanan kıdem görünür.
İşe giriş, terfi, departman değişikliği gibi tüm hareketler özlük geçmişine yazılır ve
bu geçmiş hiçbir şekilde silinemez .
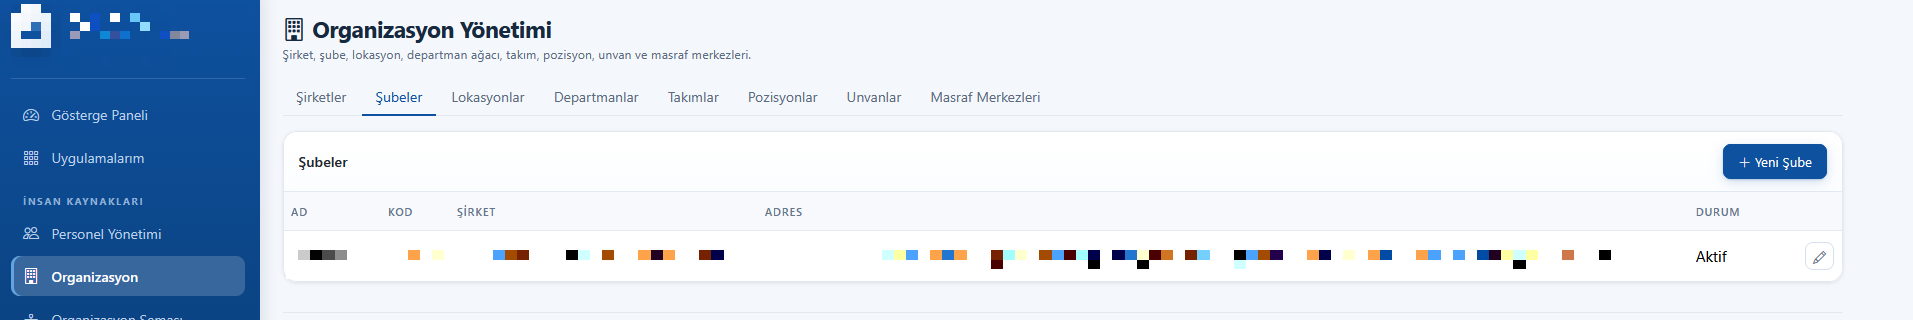
Organizasyon Yönetimi
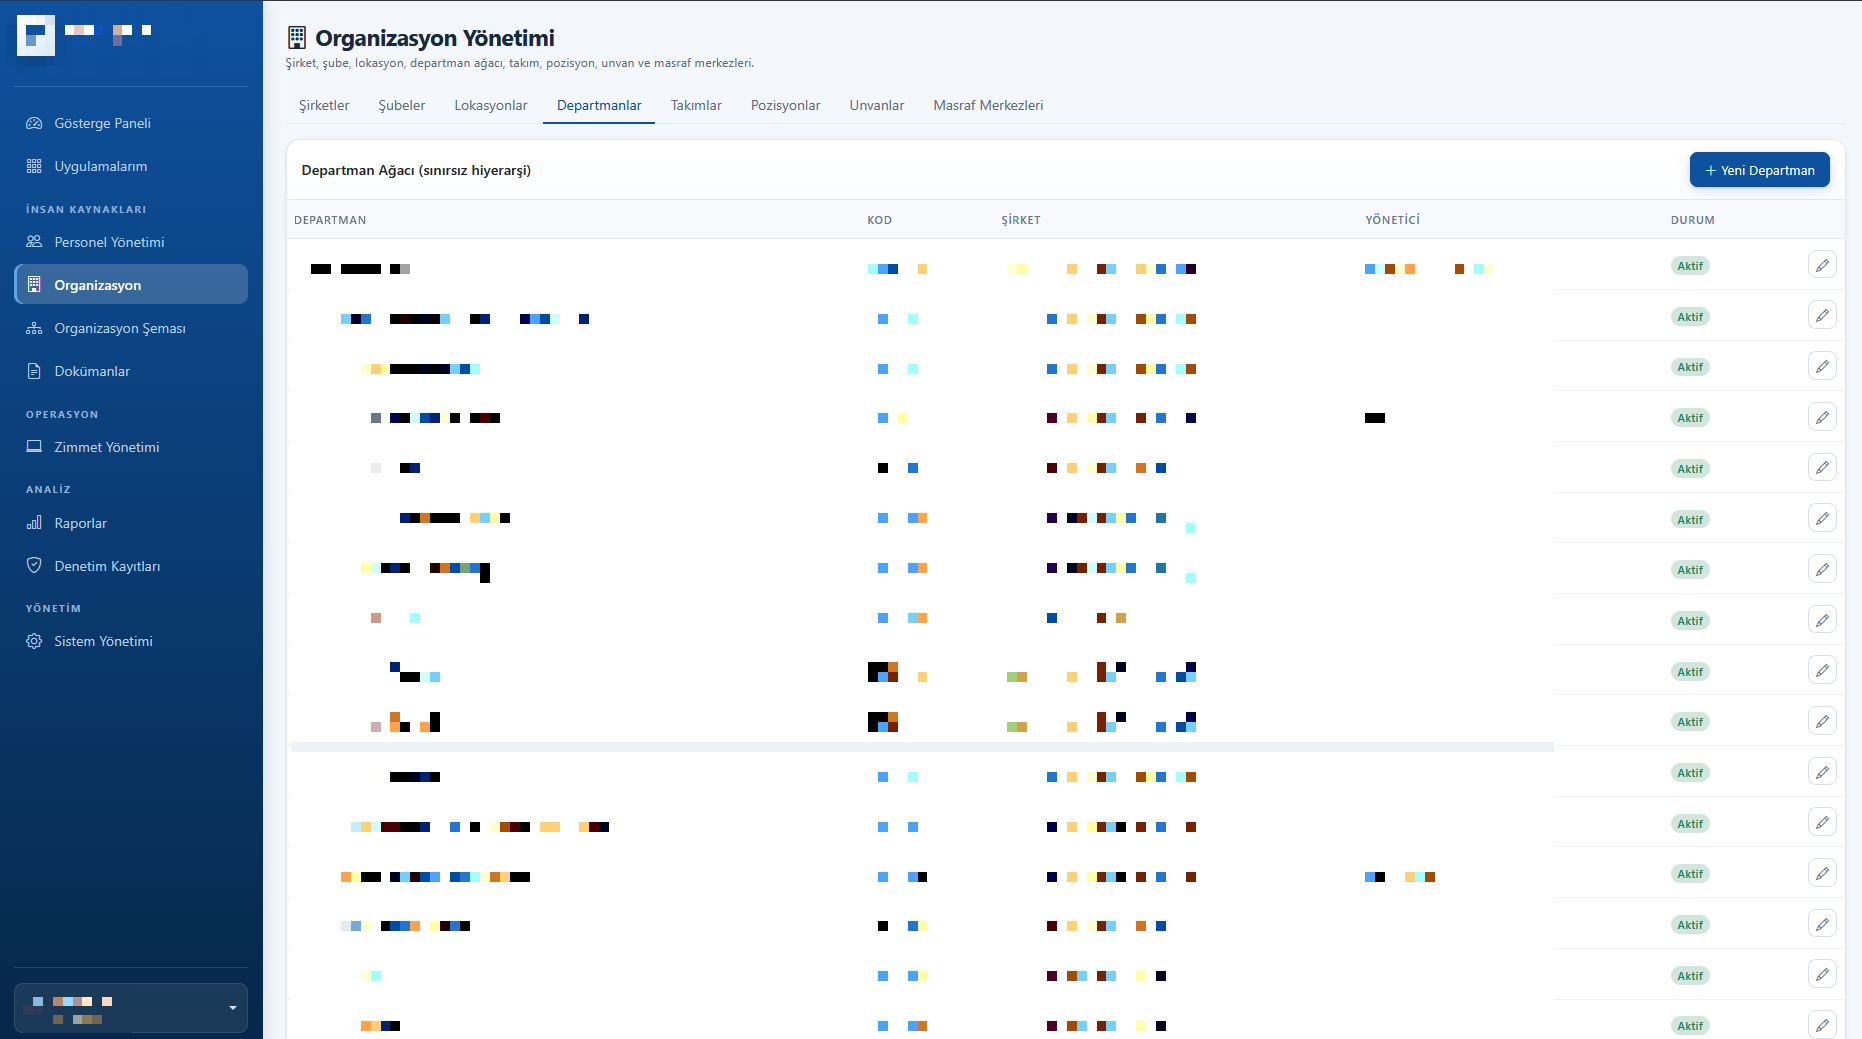
Şirket → şube → lokasyon → departman → takım yapısı, pozisyonlar, unvanlar ve masraf
merkezleri tanımlanır. Departmanlar sınırsız derinlikte alt departman alabilir.
Bir personel, ana departmanının yanında başka departmanlara da yönetici olarak atanabilir.

Organizasyon Şeması
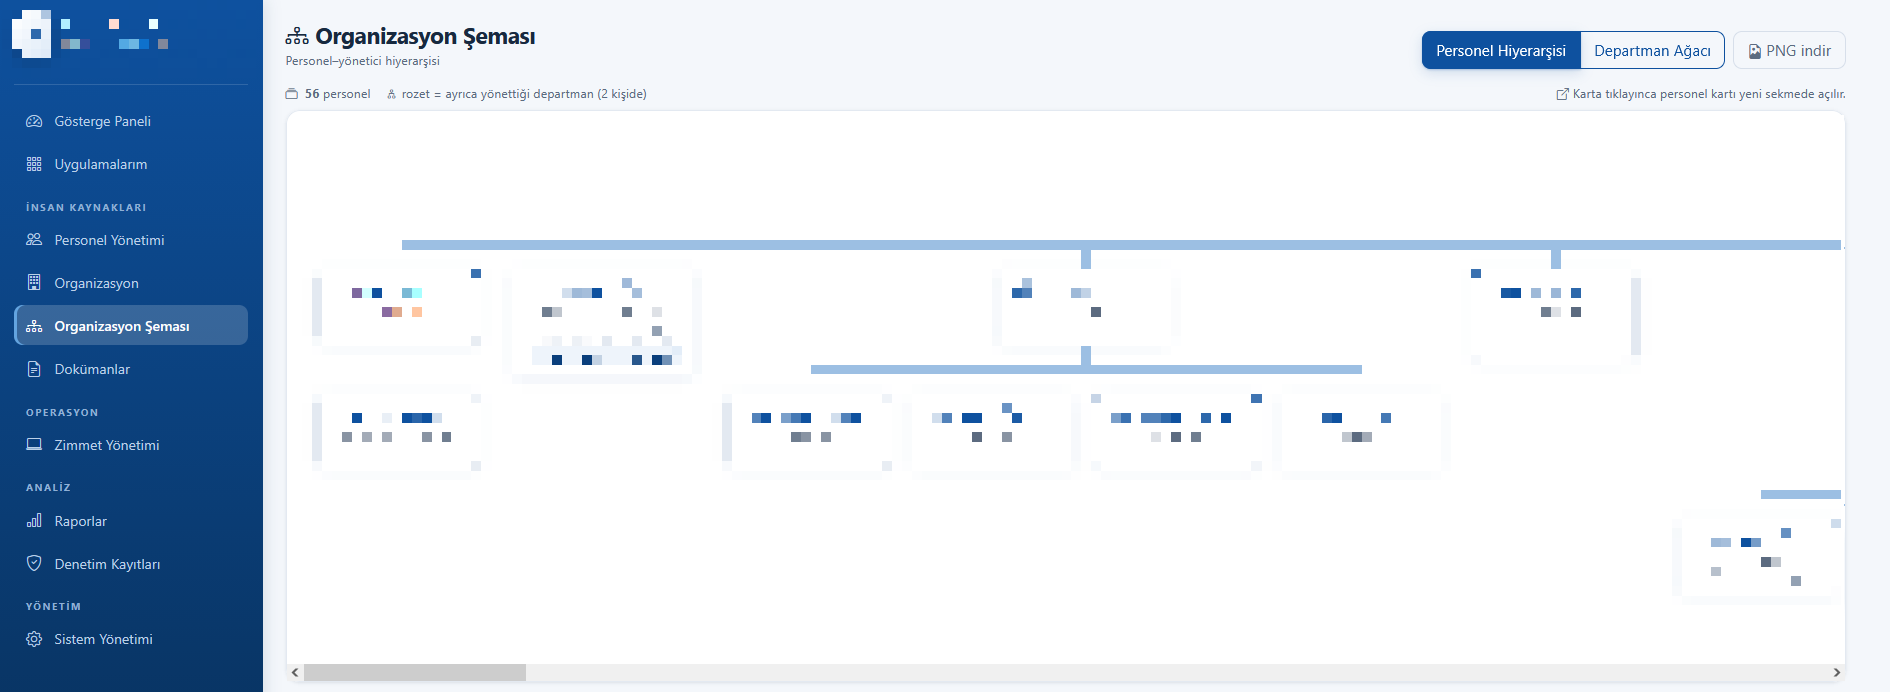
Şirketin hiyerarşisi görsel olarak izlenir — hem kişi bazlı (kim kime bağlı) hem departman
bazlı. Şema resim olarak dışa aktarılabilir.
Personel Dokümanları
Diploma, sözleşme, sağlık raporu, acil durum iletişim formu gibi belgeler yüklenir.
Her belgenin versiyonu ve geçerlilik tarihi tutulur; süresi dolanlar gösterge panelinde
uyarı olarak çıkar. Belgeler tarayıcıda önizlenebilir, indirilebilir.
Zimmet Yönetimi
Bilgisayar, telefon, araç, ekipman gibi kalemlerin kime, ne zaman verildiği takip edilir.
Teslim ve iade işlemleri toplu yapılır ve imzalı tutanağın taranmış hali yüklenmeden
işlem tamamlanmaz . Üzerinde iade edilmemiş zimmet olan personelin işten çıkışı
engellenir.
Personel Zaman Tüneli
Bir personelin işe girişinden bugüne kadar yaşadığı her olay — terfi, zimmet, sertifika,
doküman, bilgi değişikliği — tarih sırasıyla tek ekranda izlenir.
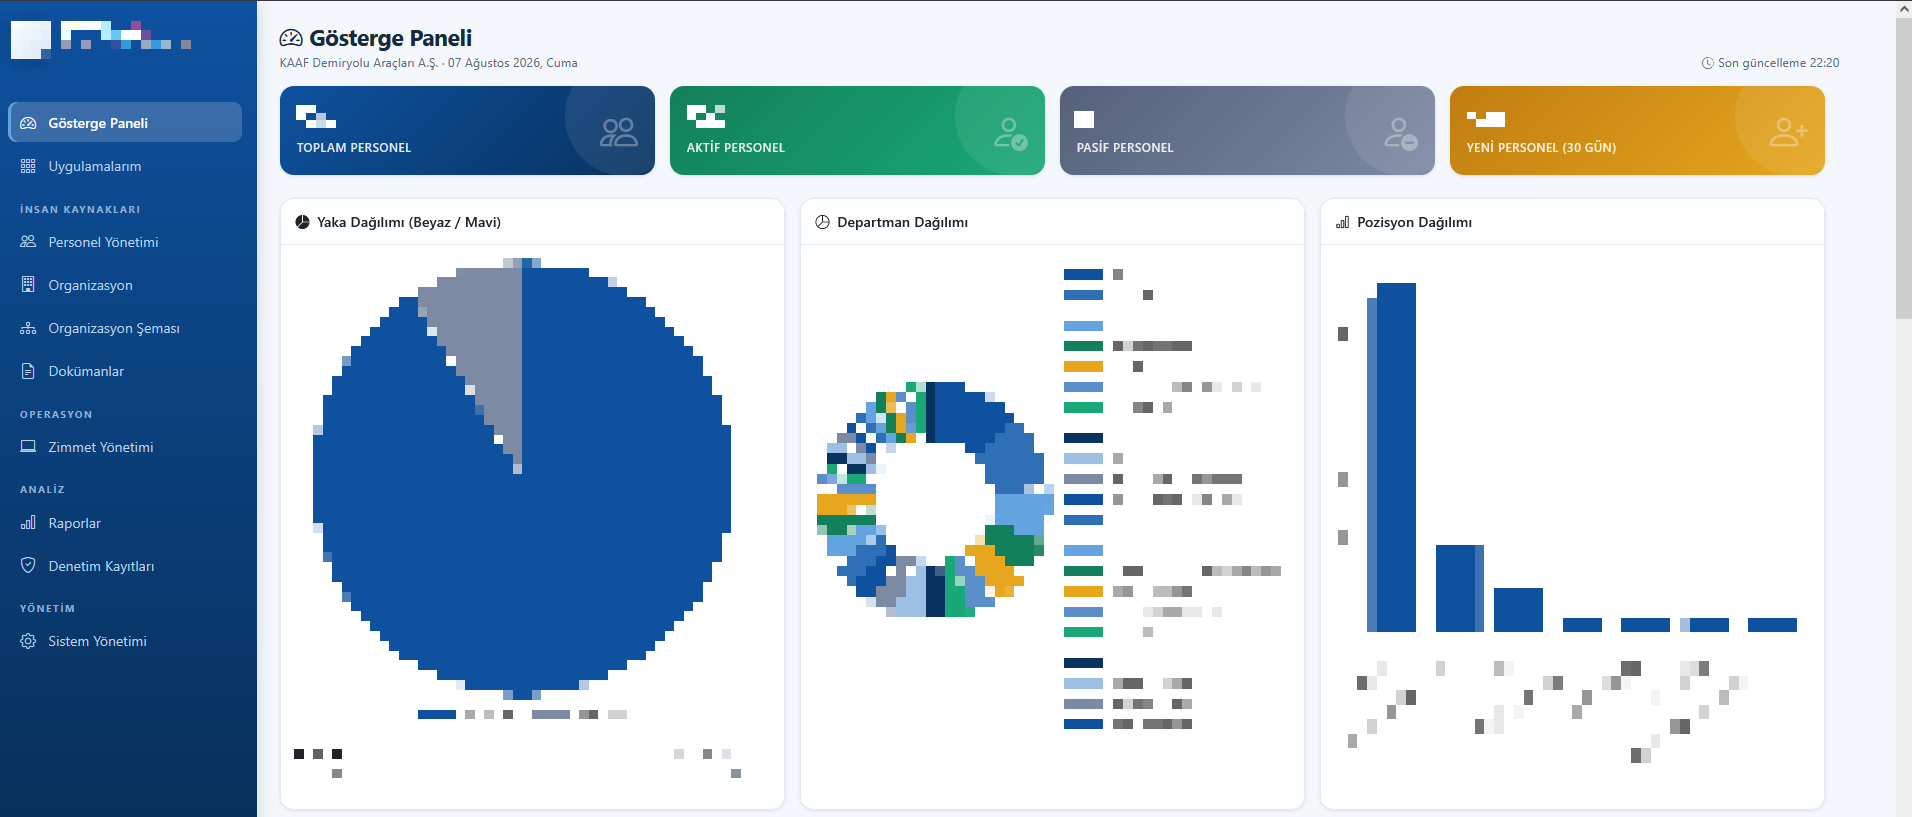
Gösterge Paneli
Yönetim için özet ekran: toplam / aktif / pasif personel, yeni girişler, doğum günleri,
iş yıldönümleri, eksik dokümanlar, süresi dolmak üzere olan sertifika ve sözleşmeler,
departman ve pozisyon dağılım grafikleri.
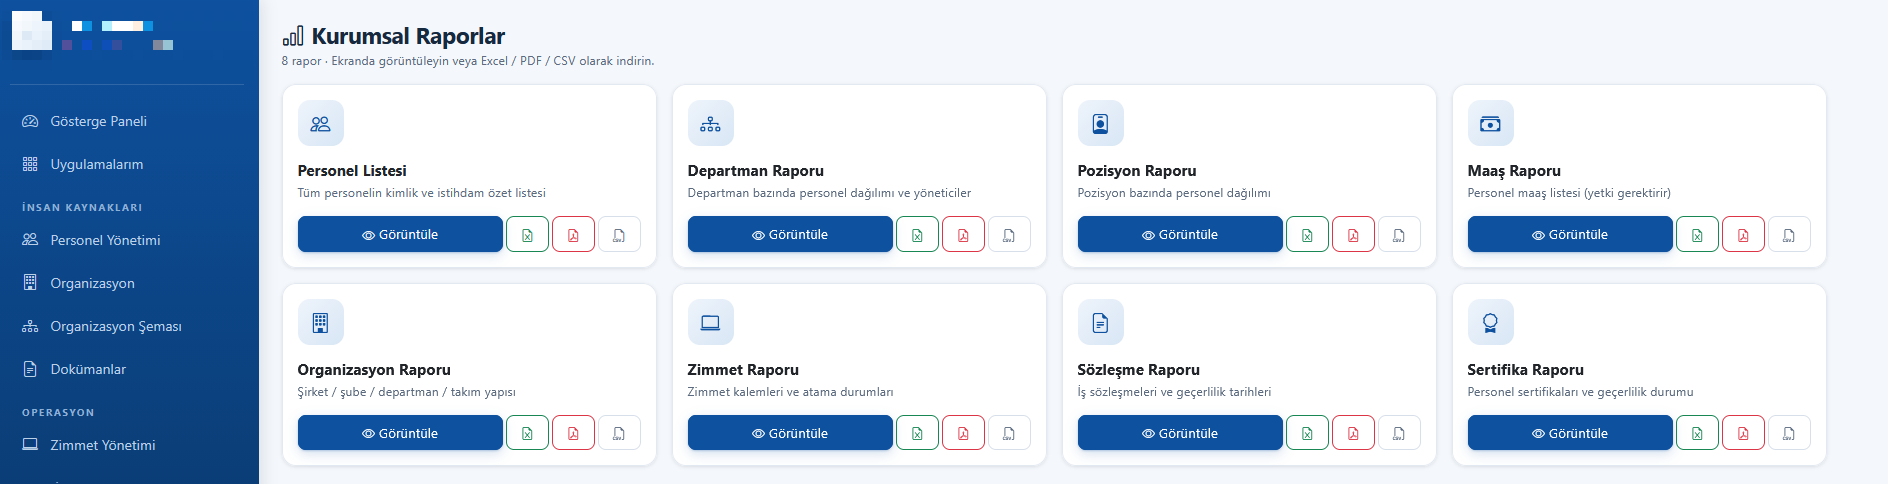
Raporlar
Sekiz hazır kurumsal rapor — Personel Listesi, Departman, Pozisyon, Maaş, Organizasyon,
Zimmet, Sözleşme ve Sertifika raporları. Hepsi Excel, PDF ve CSV olarak indirilebilir.
(Maaş raporu için ayrıca yetki gerekir.)
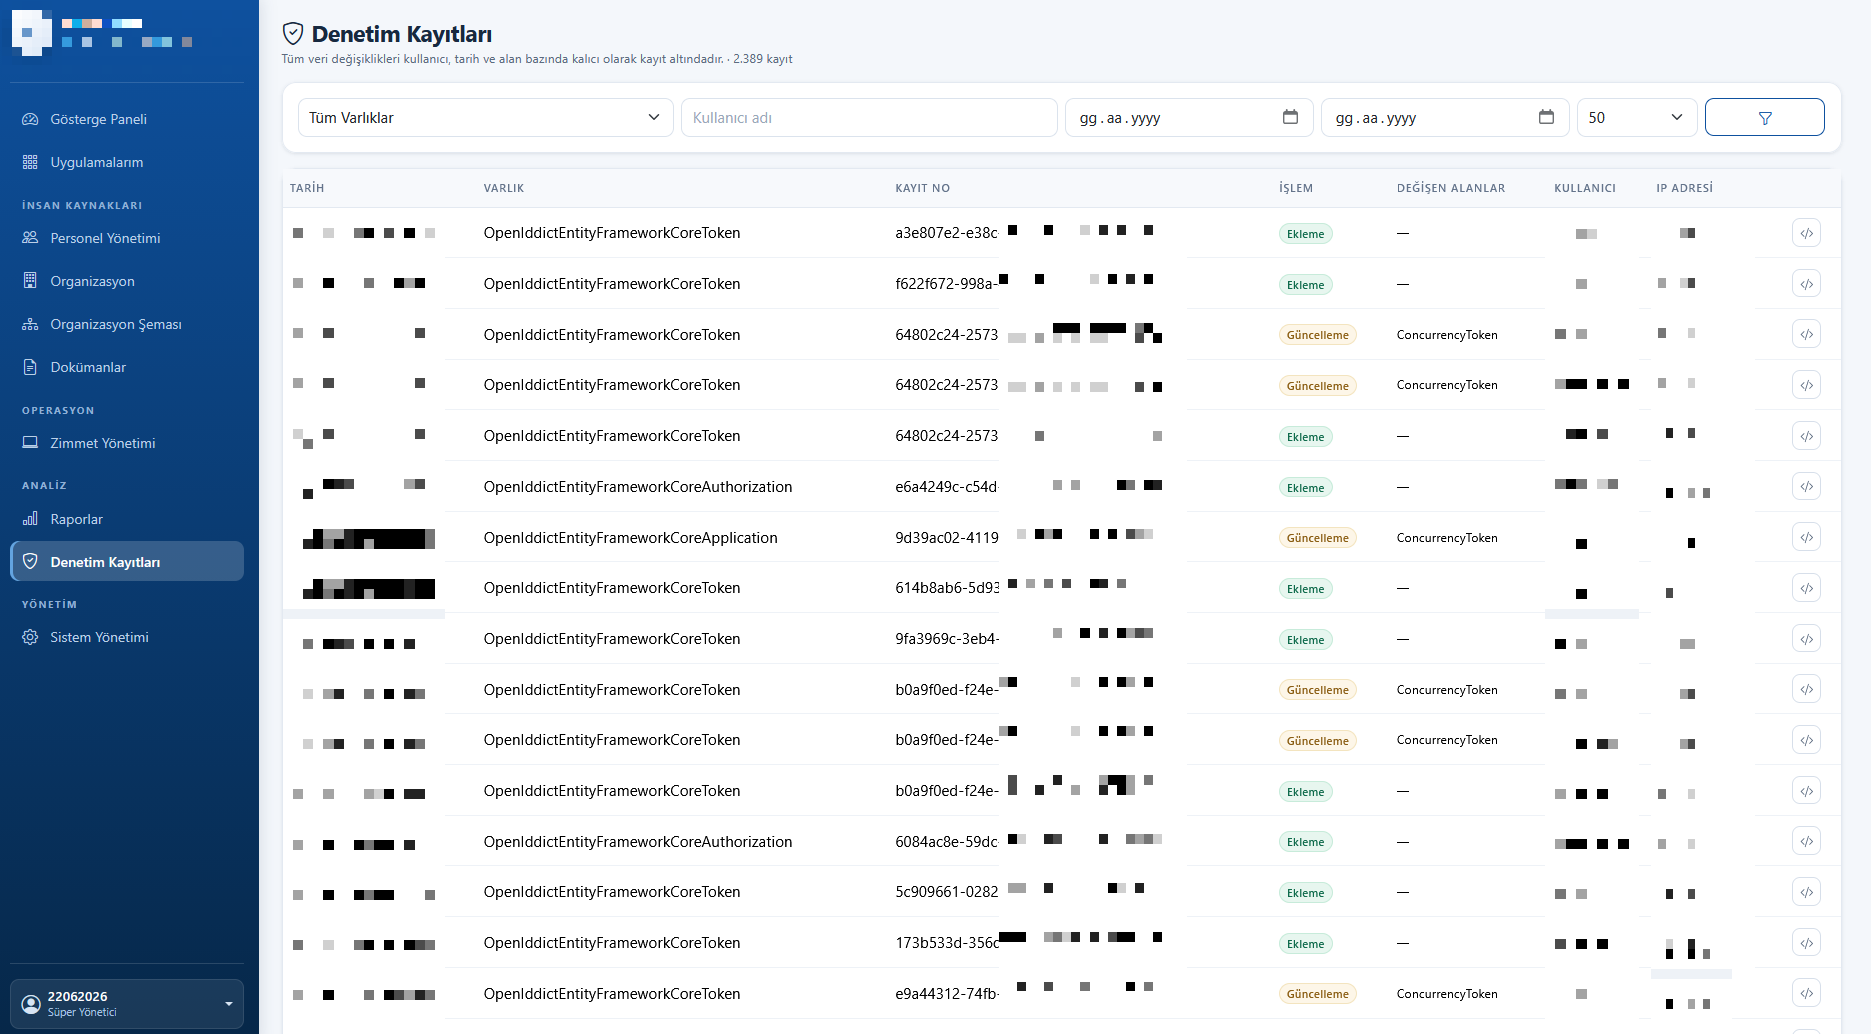
Denetim Kayıtları
Sistemde yapılan her ekleme, güncelleme ve silme işlemi kaydedilir: kim, ne zaman, hangi
bilgiyi, eski hâli neydi, yeni hâli ne oldu, hangi bilgisayardan. Hassas alanlar bu
kayıtlarda maskelenir.
5. Ortak giriş (SSO) nasıl çalışır?
1. Personel yalnızca bu portala giriş yapar.
2. "Uygulamalarım" menüsünde, erişim yetkisi olan şirket sistemleri kart olarak listelenir.
3. Karta tıkladığında ilgili uygulama şifre sormadan açılır.
4. Çıkış yapıldığında hem uygulamadan hem portaldan birlikte çıkılır.
Diğer uygulamalara giden bilgi: ad soyad, kullanıcı adı (sicil no), e-posta, rol, departman,
pozisyon, unvan ve yöneticinin sicil numarası . Böylece diğer sistemler "kim kimin
yöneticisi" bilgisini kendileri kurmak zorunda kalmaz.
Bir uygulamaya erişim yetkisi olmayan kullanıcı, adresi bilse bile içeri alınmaz.
6. Güvenlik ve gizlilik
- Kritik bilgiler şifreli saklanır. Maaş, IBAN, banka ve hesap bilgileri veritabanında
okunabilir hâlde durmaz; veritabanına doğrudan bakan biri bile bu bilgileri göremez.
- Alan bazlı yetki. Mali bilgiler, kimlik numaraları, kişisel iletişim ve aile bilgileri
ayrı ayrı yetkilendirilir; görüntüleme ve düzenleme yetkileri birbirinden bağımsızdır.
- Kayıt bazlı yetki. Yönetici yalnızca astlarını, çalışan yalnızca kendini görür.
- Hesap koruma. 5 hatalı şifre denemesinden sonra hesap 5 dakika kilitlenir.
- İlk girişte zorunlu şifre değişimi. Yeni açılan veya şifresi sıfırlanan hesaplar,
kendi şifresini belirlemeden hiçbir ekranı — diğer uygulamalar dahil — kullanamaz.
- Dosya güvenliği. Yüklenen belgeler web üzerinden doğrudan erişilebilir bir klasörde
tutulmaz; yalnızca yetki denetiminden geçen kullanıcılar açabilir.
- Silinemeyen geçmiş. Özlük hareketleri ve denetim kayıtları sistem üzerinden silinemez.
7. Otomatik işleyen süreçler
Bazı işler kullanıcı hiçbir şey yapmadan arka planda yürür:
- Portal hesabı açma.Yeni personel kaydedildiğinde kullanıcı hesabı otomatik oluşur
(kullanıcı adı = sicil no). İşten ayrılışta hesap pasife alınır ve açık oturumları düşer;
personel tekrar aktif edilirse hesap da geri açılır.
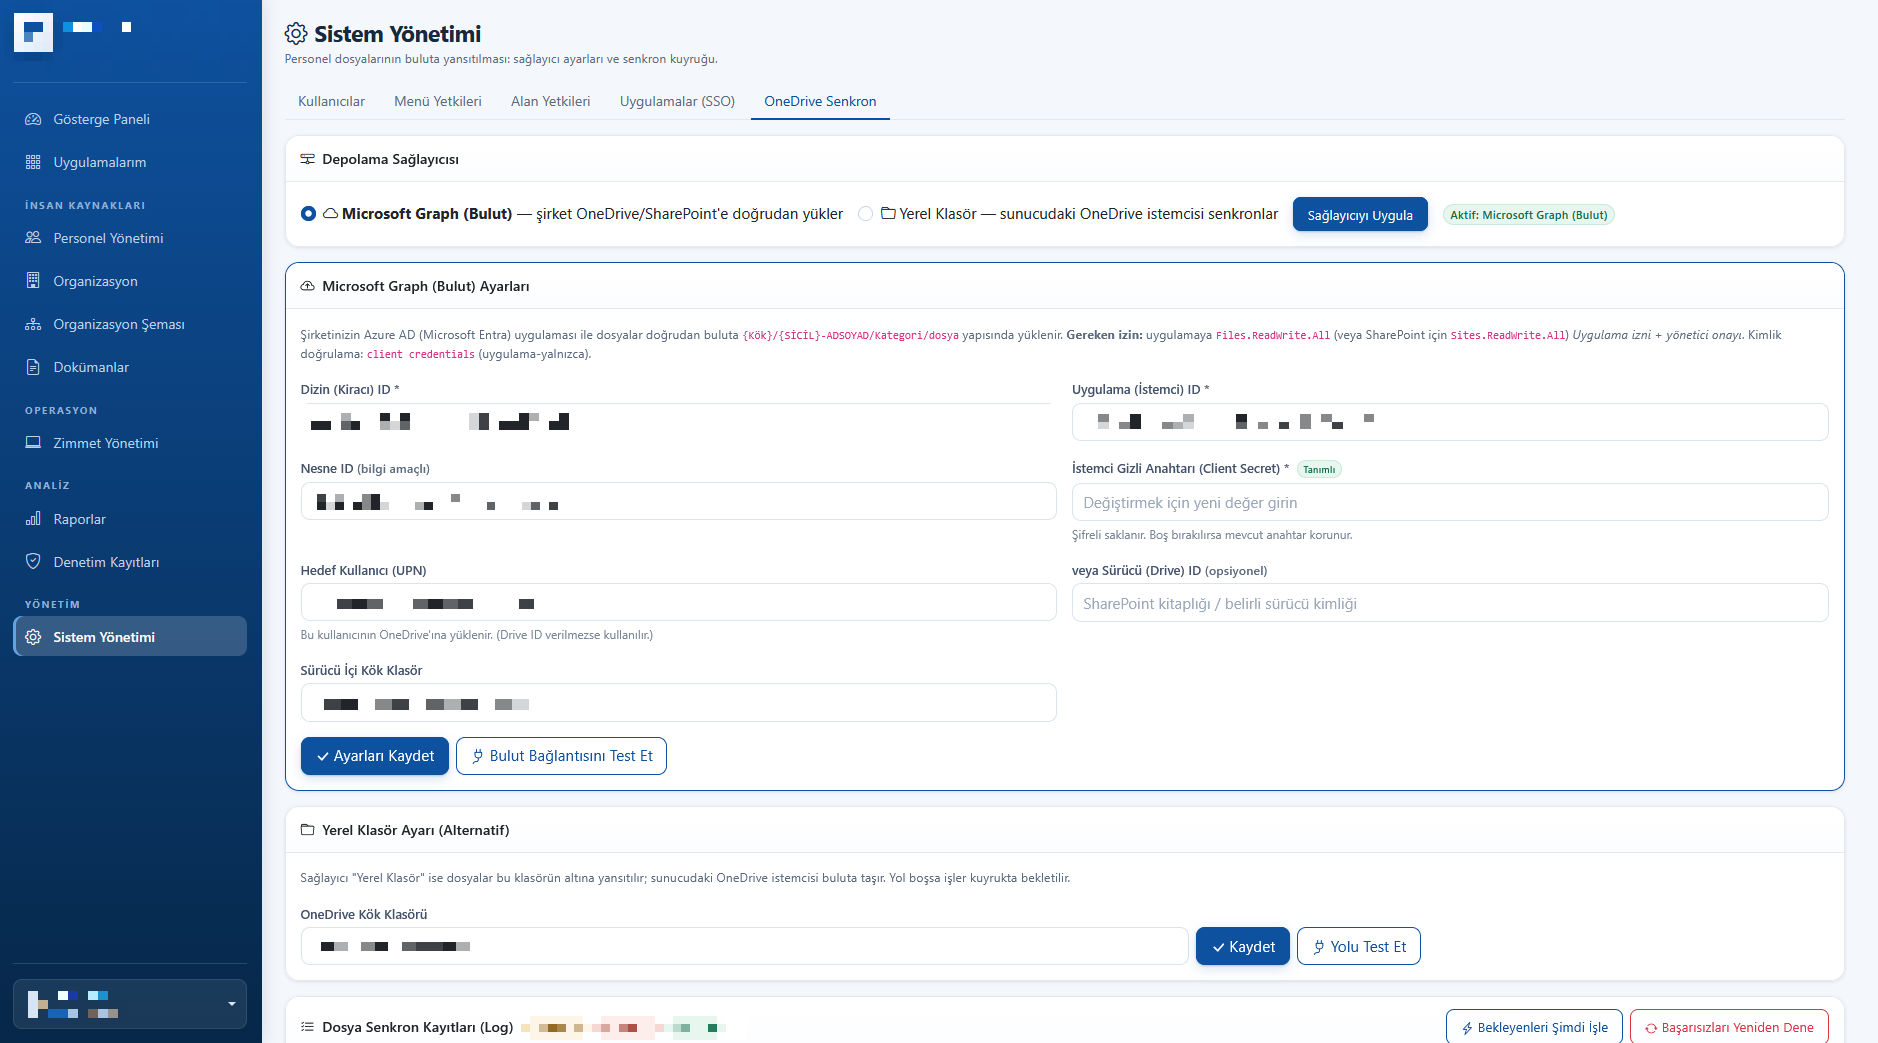
- Bulut yedekleme. Personele ait tüm belgeler şirketin OneDrive/SharePoint alanına
personel bazlı klasör yapısıyla otomatik kopyalanır. Bağlantı koptuğunda işler kuyrukta
bekler, bağlantı gelince kaldığı yerden devam eder; başarısız olanlar yönetim ekranından
tekrar denenebilir.
- Hatırlatmalar. Süresi dolan sertifikalar, sözleşmeler ve eksik dokümanlar gösterge
panelinde otomatik uyarıya dönüşür.
8. Gelecek adımlar
Sistem, üzerine iş akışı (BPM) modülleri eklenecek şekilde tasarlandı. İzin talebi, avans
talebi, işe alım süreci, terfi onayı, işe başlama/ayrılma kontrol listeleri gibi süreçler,
mevcut ekranlar ve veri yapısı değiştirilmeden eklenebilir.
9. Özetle
- Şirket içi sunucuda çalışan,tarayıcı üzerinden kullanılan bir web uygulamasıdır;
kullanıcı bilgisayarına program kurulmaz.
- Veriler şirketin kendi MS SQL Server veritabanında tutulur — veri şirket dışına çıkmaz.
- Arayüz tamamen Türkçe ; internet bağlantısı olmadan da (yerel ağda) çalışır.
- Modüler yapıdadır: yeni modül eklemek mevcut modülleri etkilemez.
- IIS üzerinde yayınlanmaya hazırdır; kurulum sonrası veritabanı yapısı ve başlangıç
verisi (departmanlar, pozisyonlar, unvanlar, takımlar) otomatik oluşur.
Proje teklifi için İletişim kanalı üzerinden benimle iletişime geçebilirsiniz.





Görseli yeni sekmede açmak için tıklayın · Kapatmak için ESC